Безопасность плагинов WordPress: аудит, обновления и защита от уязвимостей Ядро WordPress обновляется централизованно и регулярно – и взламывают сайты на нём в подавляющем большинстве случаев не...
Безопасность плагинов WordPress: аудит, обновления и защита от уязвимостей
Ядро WordPress обновляется централизованно и регулярно – и взламывают сайты на нём в подавляющем большинстве случаев не через ядро. Главный вектор атак – плагины: сторонний код, который исполняется на вашем сервере с правами веб-приложения и доступом к базе данных. По отчёту Patchstack за 2024 год, на плагины пришлось около 96% всех уязвимостей, зарегистрированных в экосистеме WordPress.
Для бизнеса цена вопроса конкретна: простой сайта на время инцидента, утечка персональных данных клиентов (в России – ответственность по 152-ФЗ и риск претензий Роскомнадзора), попадание в чёрные списки антивирусов и поисковиков с потерей позиций, восстановление которых занимает месяцы.
Эта статья – практический регламент: как провести аудит уже установленных плагинов, по какому чек-листу выбирать новые, как настроить автообновления и WAF с виртуальным патчингом. Она рассчитана на владельца сайта и технического специалиста поддержки – экспертом по информационной безопасности быть не обязательно.
Как плагины становятся дверью для злоумышленника
Плагин – это PHP-код, который работает внутри WordPress и имеет полный доступ к базе данных, файловой системе и сессиям пользователей. Типичные классы уязвимостей:
- SQL-инъекции – внедрение произвольных запросов к базе через нефильтрованные параметры. Позволяют выгрузить таблицу пользователей целиком.
- XSS (межсайтовый скриптинг) – выполнение JavaScript в браузере администратора или посетителя. Частый путь к краже сессии админа.
- CSRF – выполнение действий от имени авторизованного пользователя без его ведома.
- Повышение привилегий (privilege escalation) – регистрация подписчика с правами администратора. Самый опасный класс: даёт полный контроль над сайтом.
- Обход авторизации (authentication bypass) – выполнение административных действий без логина вообще.
- Произвольная загрузка файлов – заливка веб-шелла (скрипта удалённого управления сервером) в каталог загрузок.
Важно понимать: популярность плагина не гарантирует безопасность. У больших плагинов больше кода, больше поверхность атаки и больше внимания со стороны злоумышленников – именно они попадают в сводки CVE чаще всего.
Отдельный риск – заброшенные плагины. Если плагин не обновлялся год-два, он не «просто работает» – он работает с незакрытыми уязвимостями, которые уже известны всем, кроме вас. И nulled-версии премиум-плагинов с «бесплатных» сайтов: встроенный бэкдор – стандартная практика их распространителей. Экономия в несколько тысяч рублей оборачивается полной компрометацией сайта.
Как быстро начинается эксплуатация: свежие примеры
Отчёты Wordfence и Patchstack регулярно фиксируют одну и ту же картину: массовое сканирование и атаки начинаются в течение часов–суток после публикации сведений об уязвимости. Характерный недавний пример – критическая уязвимость повышения привилегий CVE-2025-8489 в плагине King Addons for Elementor: через регистрационную форму можно было получить права администратора. Исправлена она в версии 51.1.35, но эксплуатация началась практически сразу после публикации – злоумышленники массово сканировали интернет в поиске непропатченных копий.
Вторая закономерность – массовые плагины как приоритетные цели. Кэширующий LiteSpeed Cache установлен на миллионах сайтов, и в его истории уже несколько уязвимостей с массовой эксплуатацией (например, XSS в CVE-2023-40000, затронувшая версии вплоть до 5.7). Один эксплойт под такой плагин даёт доступ к огромному парку сайтов, поэтому каждая новая публикация вызывает волну автоматических атак.
Общий вывод: стратегия «зайду в админку и обновлю раз в месяц» больше не защищает – за этот месяц сайт успеют просканировать и атаковать многократно. Защищает регламент: мониторинг с алертами, быстрые обновления и виртуальный патчинг на окно между публикацией CVE и выходом фикса.
Аудит установленных плагинов: пошаговая инструкция
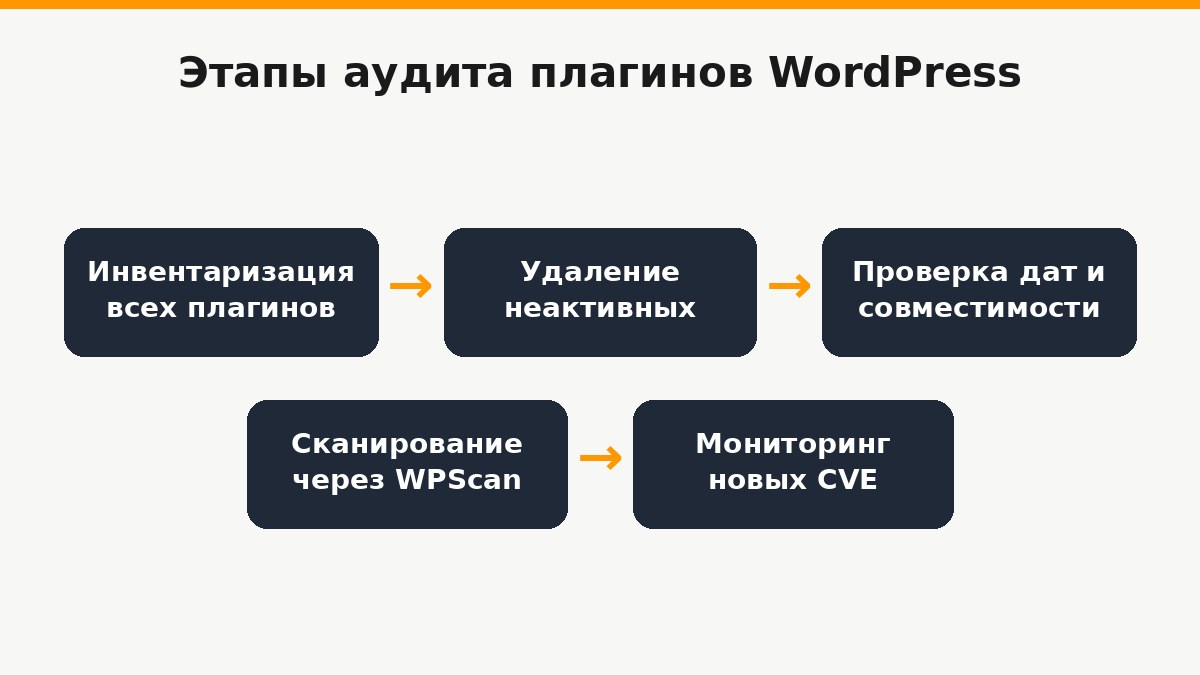
Шаг 1. Инвентаризация
Составьте полный список плагинов – включая неактивные. Зафиксируйте название, версию и источник установки (официальный репозиторий, сайт разработчика, «скачали откуда-то»). Уже на этом шаге обычно всплывают плагины, о которых никто не помнит: их поставили «на попробовать» два года назад и забыли.
Шаг 2. Удаление лишнего
Неактивные плагины удаляйте, а не храните. Деактивированный плагин не выполняется WordPress, но его файлы физически лежат на сервере и доступны по прямым URL – известные уязвимые эндпоинты в них эксплуатируются и без активации.
Шаг 3. Ручная проверка каждого плагина
По каждому оставшемуся плагину проверьте:
- дата последнего обновления (тревожный сигнал – больше 6 месяцев);
- совместимость с текущей версией WordPress (поле «Tested up to» на странице плагина в репозитории);
- число активных установок и рейтинг;
- история уязвимостей в базах WPScan и Patchstack.
Шаг 4. Сканирование через WPScan
WPScan – сканер с одной из крупнейших открытых баз уязвимостей WordPress. Зарегистрируйтесь, получите бесплатный API-токен и запустите проверку:
# Установка (требуется Ruby)
gem install wpscan

# Сканирование установленных плагинов на известные CVE
wpscan --url https://example.com \
  --enumerate ap \
  --api-token YOUR_API_TOKEN
Флаг ap (all plugins) перечисляет плагины и сверяет их версии с базой уязвимостей. На выходе – список найденных CVE с описанием и ссылками на фиксы. Учтите: сканер определяет версии по внешним признакам (readme.txt, статические ресурсы), поэтому плагин, скрывающий версию, может остаться незамеченным – это не повод пропускать шаг 3.
Шаг 5. Пакетная проверка версий через WP-CLI
Если есть SSH-доступ к серверу, WP-CLI даёт картину быстрее админки:
# Список всех плагинов с версиями и статусом
wp plugin list --fields=name,status,version,update

# Только плагины с доступными обновлениями
wp plugin list --update=available

# Обновление всех плагинов разом (после бэкапа!)
wp plugin update --all
Вывод первой команды удобно сверить с базами уязвимостей построчно.
Шаг 6. Постоянный мониторинг
Разовый аудит устаревает в день публикации очередной CVE. Подключите сервис, который присылает алерты о новых уязвимостях именно в вашем наборе плагинов: Patchstack, Wordfence или аналог. Это переводит защиту из режима «проверяем по расписанию» в режим «узнаём первыми».
Итог аудита
По каждому плагину должно быть принято одно из четырёх решений:
| Решение | Когда |
|---|---|
| Оставить | Активно поддерживается, без открытых CVE, реально нужен |
| Обновить | Есть свежая версия, закрывающая уязвимость |
| Заменить | Заброшен разработчиком, но функция нужна |
| Удалить | Не используется или не нужен |
Чек-лист выбора безопасного плагина перед установкой
- Источник. Только официальный репозиторий WordPress.org или сайт разработчика. Никаких nulled-сборок – ни при каких обстоятельствах.
- Активность разработчика. Обновления в последние 3–6 месяцев, ответы в ветках поддержки на wordpress.org.
- Репутация. Число активных установок, рейтинг, отзывы с упоминанием проблем безопасности.
- История уязвимостей. Проверьте slug плагина в базах WPScan/Patchstack до установки. Сами по себе прошлые CVE – не приговор; приговор – если разработчик закрывал их месяцами или игнорировал.
- Принцип минимума. Один плагин решает одну задачу. Отказывайтесь от «комбайнов», дублирующих функции уже установленных плагинов, – каждый лишний плагин это лишняя поверхность атаки.
- Тестовый стенд. Новый плагин сначала ставится на копию сайта, а не на боевой. Минимальная проверка на стенде: ключевые страницы открываются, формы отправляются, в логе PHP нет новых ошибок.
Стратегия обновлений: что автоматически, а что вручную
В WordPress три независимых контура автообновлений: ядро (minor-релизы безопасности включены по умолчанию), плагины и темы. Для плагинов есть несколько подходов.
Полное автообновление всех плагинов – приемлемо для простых сайтов без сложной кастомизации. Для каждого плагина его можно включить в админке (колонка «Автоматические обновления» в разделе «Плагины»), а кодом – фильтром:
// functions.php дочерней темы или mu-плагин (wp-content/mu-plugins/)
// Автообновление всех плагинов
add_filter('auto_update_plugin', '__return_true');
Точечное управление через фильтр auto_update_plugin – рекомендуемый вариант для бизнес-сайтов. Проверенные стабильные плагины обновляются автоматически, критичные (e-commerce, формы оплаты, интеграции) – вручную в окне обслуживания:
// functions.php дочерней темы или mu-плагин
add_filter('auto_update_plugin', function ($update, $item) {
    // Список плагинов, которым разрешено автообновление
    $auto_update = [
        'akismet',
        'wordpress-seo',
        'limit-login-attempts-reloaded',
    ];
    // $item->slug – slug плагина
    return in_array($item->slug, $auto_update, true);
}, 10, 2);
Фильтры принято размещать в functions.php дочерней темы или в must-use плагине (wp-content/mu-plugins/). Размещение в wp-config.php тоже сработает (Plugin API загружается раньше), но это нестандартная практика; осознанный аргумент «за» – такой код нельзя случайно переопределить из админки.
Регламент для бизнеса:
- еженедельное окно обновлений, например вторник утром – в низкую нагрузку;
- обязательный бэкап непосредственно перед обновлением;
- после обновления – проверка ключевых сценариев: формы, заказ, оплата, личный кабинет.
Отложенные обновления. Парадокс автообновлений: иногда ломает не уязвимость, а «битый» релиз разработчика. Защита – задержка в 24–72 часа: за это время проблемные релизы обычно отзывают. Такую задержку умеет, например, Patchstack; на чистом коде её можно добавить фильтром.
Если обновление сломало сайт – откат через WP-CLI:
# Откат плагина на конкретную предыдущую версию
# (подставьте номер последней стабильной версии)
wp plugin update akismet --version=5.3.7 --force

# Если админка недоступна – деактивация проблемного плагина
wp plugin deactivate akismet

# Полное восстановление базы из бэкапа хостера или вашего скрипта
# (файлы восстанавливаются отдельно – из той же копии)
wp db import backup-2025-11-15.sql
WAF и виртуальный патчинг: защита до выхода официального фикса
Между публикацией CVE и выходом патча существует окно уязвимости: информация уже публична, обновляться ещё не на что. Закрывает его виртуальный патчинг – WAF (Web Application Firewall) блокирует эксплойт на уровне HTTP-запроса, не трогая код плагина.
Основные решения:
- Patchstack – виртуальный патчинг (vPatching) из коробки: правила против свежих CVE появляются ещё до официального фикса. Скорость зависит от тарифа: на платных планах правила применяются почти сразу, на бесплатном – с задержкой до 48 часов.
- Wordfence – файрвол на уровне приложения с регулярно обновляемыми правилами. В бесплатной версии правила файрвола также приходят с задержкой относительно платной.
- Cloudflare WAF – управляемые правила для WordPress на уровне CDN, запросы отсекаются до вашего сервера.
Базовая серверная защита своими руками – обязательный минимум независимо от WAF:
# wp-content/uploads/.htaccess (синтаксис Apache 2.4)
# Запрет исполнения PHP в каталоге загрузок –
# типичное место заливки веб-шеллов
<FilesMatch "\.(php|phtml|phar)$">
    Require all denied
</FilesMatch>// wp-config.php
// Отключение встроенного редактора файлов:
// при компрометации админки злоумышленник не сможет
// править код плагинов прямо из админ-панели
define('DISALLOW_FILE_EDIT', true);
// XML-RPC чаще используется для брутфорса, чем по назначению.
// Если не пользуетесь Jetpack и мобильными приложениями – отключайте
// (эту строку разместите в functions.php или mu-плагине)
add_filter('xmlrpc_enabled', '__return_false');Важно: виртуальный патчинг не заменяет обновление, а покупает время. Как только официальный фикс вышел – его нужно установить.
Регламент безопасности плагинов для бизнеса
Сводный регламент, который можно взять за основу:
- Ежедневно – мониторинг алертов (Patchstack/Wordfence присылают сами, задача – реагировать).
- Еженедельно – окно обновлений с бэкапом и проверкой ключевых сценариев.
- Ежеквартально – полный аудит по инструкции выше: инвентаризация, удаление лишнего, сверка с базами CVE.
Разделение ответственности. Владелец бизнеса контролирует наличие регламента, результаты ежеквартальных аудитов и договорённости с подрядчиком. Технический специалист выполняет обновления, реагирует на алерты, проводит аудиты. Подрядчик на поддержке – то же самое по SLA, с зафиксированным временем реакции на критические CVE.
Бэкапы – последняя линия обороны. Ежедневное расписание, хранение вне сервера (отдельное облако или хранилище), и главное – периодическая проверка восстановления. Непроверенный бэкап эквивалентен его отсутствию.
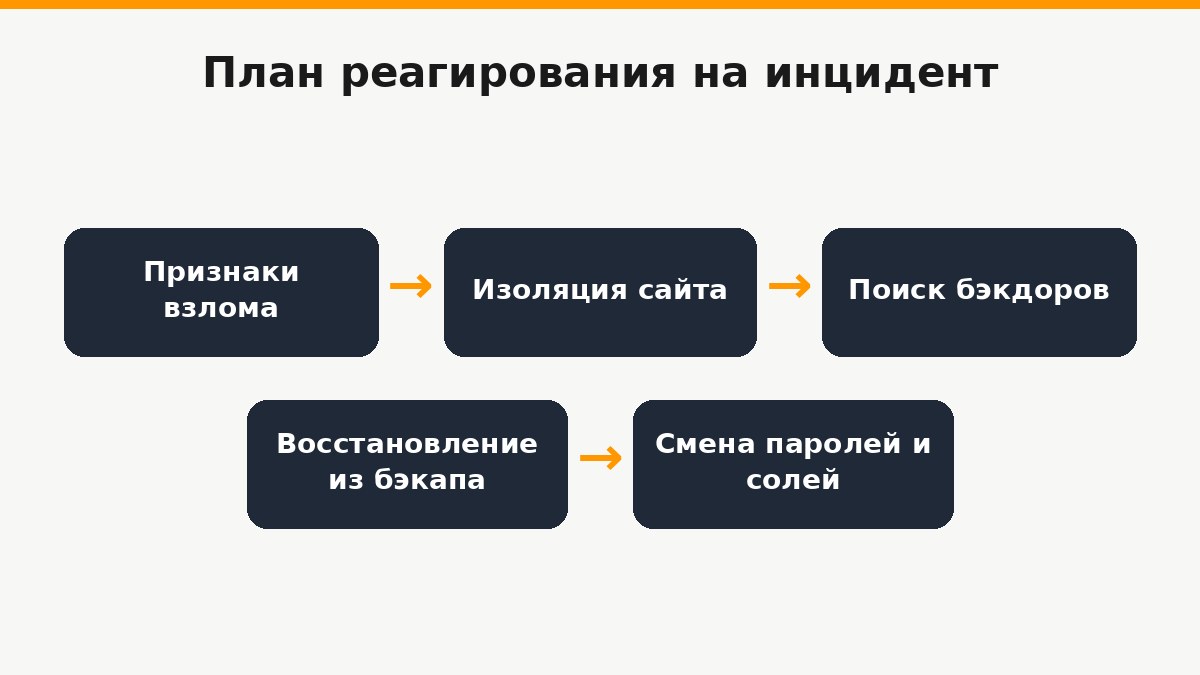
План реагирования на инцидент:
- Признаки взлома через плагин: чужие пользователи-администраторы, незнакомые файлы в
wp-content/uploads, редиректы посетителей, предупреждения поисковиков и антивирусов. - Изоляция: закрыть сайт maintenance-страницей или на уровне сервера.
- Поиск точки входа и бэкдоров (diff файлов с чистой копией, сканирование WPScan, анализ логов).
- Восстановление из чистого бэкапа, смена всех паролей и солей в
wp-config.php, обновление уязвимого плагина.
Когда отдавать на аутсорс. Если на сайте есть оплаты, персональные данные или его простой стоит денег – задачу разумно передать подрядчику по поддержке WordPress. Критерии выбора: зафиксированный SLA на критические уязвимости, мониторинг CVE в составе услуги, регламент бэкапов с проверкой восстановления, прозрачная отчётность по проделанным обновлениям.
Заключение
Безопасность плагинов – не разовая настройка, а непрерывный процесс с регламентом: мониторинг, обновления, аудит, бэкапы. Три действия, которые можно сделать прямо сегодня: удалить все неиспользуемые плагины, включить автообновления для проверенных, поставить мониторинг CVE с алертами.
Плагины – первый контур защиты. Второй обязательный контур – защита авторизации: двухфакторная аутентификация, антибрутфорс, reCAPTCHA. Об этом у нас есть отдельная статья про безопасную авторизацию в WordPress – вместе эти два регламента закрывают подавляющее большинство реальных сценариев взлома.
Если ресурсов на собственный регламент нет, разумный вариант – аудит безопасности и дальнейшая поддержка WordPress как услуга: с фиксированным временем реакции на критические уязвимости и ответственностью по договору.